Trump Mobile: Hackers Revelam Falhas de Segurança Críticas
Dados de 3.615 clientes expostos na dark web revelam a vulnerabilidade da Trump Mobile e a falta de resposta da operadora à invasão.
Reprodução Redes Sociais
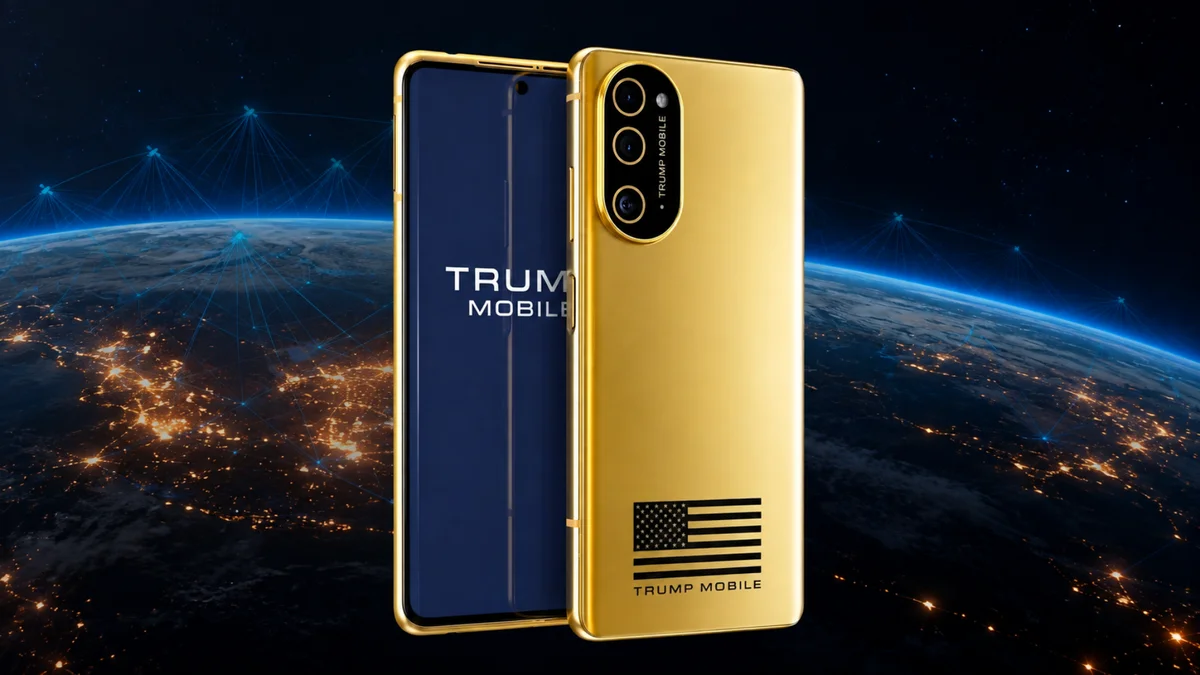
A Trump Mobile enfrenta um grave desafio de segurança após hackers exporem dados pessoais de 3.615 indivíduos na dark web. O vazamento inclui informações sensíveis, como nomes, endereços residenciais, e-mails, números de telefone e detalhes sobre pedidos. Os criminosos, do grupo de cibercriminosos BYOD, alegam que a operadora não possui uma equipe interna preparada para lidar com a invasão. O ataque ocorreu após um funcionário da Liberty Mobile, empresa responsável pela infraestrutura da Trump Mobile, ter seu computador infectado por um trojan de acesso remoto (RAT). Até o momento, não houve confirmação independente sobre a natureza da invasão, e tanto a Trump Mobile quanto a Liberty Mobile não se pronunciaram publicamente sobre o incidente até a data de publicação.
O relato dos invasores é alarmante. O grupo BYOD afirmou ter alertado a Trump Mobile sobre a invasão, mas recebeu a resposta de que a empresa “não tinha equipe para lidar com isso”. Além disso, os hackers alegam que a companhia rotulou os invasores como “terroristas”, uma declaração que ainda não foi confirmada pela operadora. Os hackers afirmam que ainda têm acesso ao painel administrativo da Trump Mobile e forneceram uma captura de tela mostrando dados pessoais de um cliente no sistema. Parte das informações vazadas foi verificada por veículos de imprensa, com algumas pessoas confirmando a autenticidade dos dados. Entre os registros, está o nome de Eric Brunnett, vice-presidente e diretor de tecnologia da Trump Organization, além de dados de usuários que iniciaram, mas não concluíram, o processo de contratação do serviço.
Este incidente ocorre poucos meses após um outro problema de segurança na Trump Mobile, quando a empresa confirmou que dados pessoais de clientes ficaram acessíveis em páginas públicas da internet. Naquela ocasião, a empresa atribuiu o problema a uma plataforma terceirizada utilizada em parte de suas operações.