Identificando Ameaças de Bomba em Escolas na Hungria
Entenda como a polícia húngara investiga ameaças de bomba em escolas e a importância da cooperação internacional na resolução de casos semelhantes.
Reprodução Redes Sociais
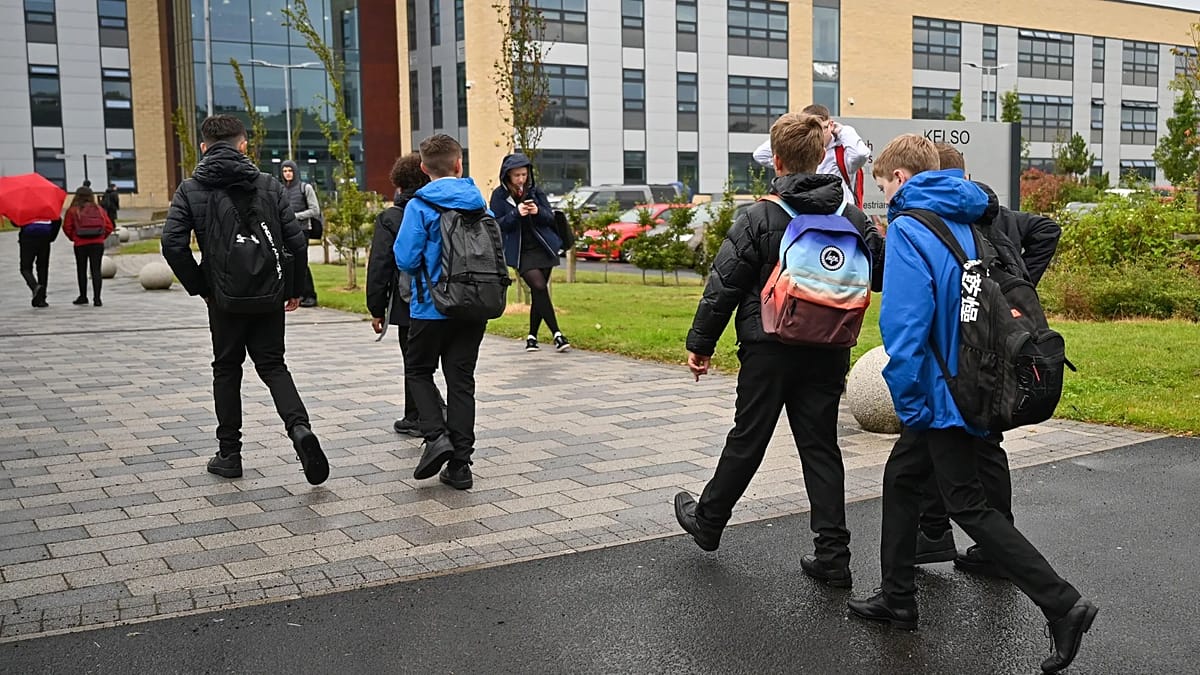
As escolas, por sua natureza aberta e acolhedora, se tornam alvos especialmente vulneráveis a ações mal-intencionadas. Diariamente, elas recebem centenas de crianças e adultos, funcionando como espaços dedicados ao aprendizado e à convivência. No entanto, muitas vezes, contam com segurança limitada ou até mesmo ausente. O mais alarmante é que um agressor não precisa nem entrar nas instalações para semear o medo; uma única mensagem pode interromper as aulas, gerar pânico em várias famílias e acionar uma resposta policial considerável.
Nos últimos dois dias, uma onda de ameaças atingiu não apenas a Hungria, mas também a Irlanda do Norte, a Escócia e outras regiões do Reino Unido. Quando uma escola recebe uma ameaça de bomba, o protocolo internacional sugere que duas ações devem ser realizadas simultaneamente: proteger os presentes no local e investigar a origem da ameaça. A inspeção do edifício é fundamental para garantir a segurança imediata, mas para descobrir quem está por trás da mensagem, é necessário um esforço conjunto que envolve especialistas em informática, autoridades policiais e serviços de inteligência de diferentes países.
Após as ameaças ocorridas nos dias 19 e 20 de outubro de 2026, a polícia húngara anunciou que o Gabinete Nacional de Investigação iniciou uma investigação por ameaça de ato terrorista. O objetivo é verificar possíveis conexões com casos semelhantes que ocorreram anteriormente. Contudo, o comunicado não detalhou quais evidências técnicas estão sendo analisadas pelos investigadores.
É importante considerar que pode haver um único autor por trás de ameaças que afetam diversos países. A cooperação internacional, nesse sentido, pode levar a resultados significativos. Em julho de 2025, a Eurojust revelou que havia identificado o suposto autor de milhares de e-mails ameaçadores enviados em setembro de 2024 a instituições na República Tcheca, Eslováquia e Letônia. Para enfrentar essa situação, os três países formaram uma equipe conjunta de investigação que os levou até Dnipro, na Ucrânia. Durante a operação, policiais checos e eslovacos realizaram buscas em dois locais e apreenderam material eletrônico. O suspeito foi detido, mas liberado posteriormente, enquanto as autoridades aguardam novos desdobramentos.
Esse caso ressalta que uma série de ameaças que se estendem por vários países nem sempre indica a presença de uma grande rede de autores. É aqui que o e-mail, muitas vezes invisível em sua complexidade, entra em cena. Ao receber uma mensagem, o destinatário normalmente vê o nome do remetente, o endereço de e-mail, o assunto e o corpo do texto. No entanto, para os peritos, os dados técnicos do e-mail também são cruciais: através de quais serviços de correio foi enviado, em que horários e quais identificadores foram atribuídos.
Essas informações, conhecidas como dados de cabeçalho, podem ajudar a traçar o caminho da mensagem. Contudo, é importante notar que nem sempre o cabeçalho revela o endereço da conexão à internet utilizada pelo remetente; muitas vezes, ele apenas permite que se retroceda até o servidor do provedor de e-mail.
O próximo passo nessa investigação pode ser entrar em contato com o provedor do serviço de e-mail. Com a base legal adequada, as autoridades podem...